


Le policy con ambito sono policy di accesso con ambito limitato a cartelle o progetti specifici, insieme a una policy di accesso che puoi applicare all'intera organizzazione. Puoi utilizzare le policy con ambito per delegare l'amministrazione dei perimetri e dei livelli di accesso di Controlli di servizio VPC ad amministratori a livello di cartella e di progetto.
Le organizzazioni possono avere una sola policy di accesso a livello di organizzazione, che puoi applicare a qualsiasi cartella o progetto della tua organizzazione.
In alcuni casi, potresti voler delegare la gestione di una policy per un sottoinsieme di risorse di un'organizzazione, ad esempio una cartella, a un amministratore delegato. Puoi creare più policy di accesso con ambito limitato a cartelle o progetti specifici, insieme a una policy di accesso che puoi applicare all'intera organizzazione. Per delegare l'amministrazione dei perimetri e dei livelli di accesso dei Controlli di servizio VPC ad amministratori a livello di cartella e a livello di progetto, puoi utilizzare le policy con ambito.
Quando deleghi l'amministrazione di una policy con ambito, gli amministratori delegati possono modificare o leggere quella policy specifica e non la policy di Gestore contesto accesso dell'organizzazione. Le policy con ambito limitano le risorse che possono essere limitate in un perimetro dei Controlli di servizio VPC e la visibilità di eventuali livelli di accesso.
Gestione delle policy con ambito
In qualità di amministratore di Gestore contesto accesso a livello di organizzazione, puoi creare, modificare ed eliminare policy con ambito. Puoi specificare le associazioni di Identity and Access Management (IAM) direttamente nella policy di Gestore contesto accesso e consentire un'ulteriore delega dell'amministrazione della policy di Gestore contesto accesso ad altri utenti dell'organizzazione. Un amministratore delle policy con ambito può configurare i perimetri di servizio e i livelli di accesso nelle policy. Tuttavia, un amministratore delle policy con ambito non può creare una nuova policy o modificare l'ambito della policy per applicarla a un'altra cartella o a un altro progetto.
Ecco una sequenza di come gli amministratori gestiscono le policy con ambito:
L'amministratore a livello di organizzazione crea una nuova policy di accesso con un campo scope che fa riferimento a una cartella o un progetto specifico.
L'amministratore a livello di organizzazione assegna le autorizzazioni IAM all'amministratore delegato direttamente sulla risorsa della policy di accesso. L'amministratore delegato ora dispone delle autorizzazioni per la policy con ambito, ma non per altre policy, a meno che l'amministratore a livello di organizzazione non le assegni esplicitamente all'amministratore delegato.
L'amministratore delegato può ora modificare la policy per configurare i livelli di accesso e i perimetri di servizio. L'amministratore delegato può anche concedere autorizzazioni IAM su questa policy a qualsiasi altro utente.
Quando elimini una cartella o un progetto, viene eliminata anche la policy che ha come ambito la cartella o il progetto eliminato. Inoltre, se sposti un progetto in un altro nodo della gerarchia dell'organizzazione, la policy con ambito limitato al progetto non viene modificata automaticamente. Devi eliminare la policy associata al progetto, quindi ricrearla e specificare l'ambito.
Gerarchia delle policy con ambito
La risorsa organizzazione è il nodo radice della gerarchia delle risorse Google Cloud e tutte le risorse che appartengono a un'organizzazione esistono come elementi figlio del nodo organizzazione. Le cartelle sono un meccanismo di raggruppamento dei progetti. Le cartelle e i progetti esistono come nodi figlio della risorsa organizzazione.
Il seguente diagramma mostra un'organizzazione di esempio che contiene cartelle per ogni reparto, che a loro volta contengono progetti di sviluppo, test e produzione.
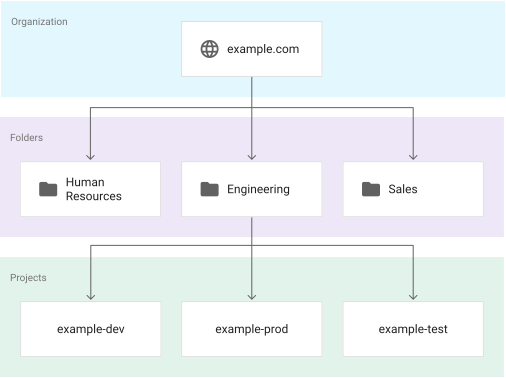
Nell'organizzazione di esempio, i seguenti vincoli si applicano a un perimetro di servizio o a un livello di accesso in una policy con ambito:
I perimetri di servizio in una policy con ambito possono limitare solo le risorse che esistono nell'ambito della policy. Ad esempio, un perimetro di servizio in una policy con ambito limitato alla cartella engineering può proteggere i progetti example-dev, example-prod ed example-test perché i progetti si trovano nella cartella engineering.
Se la policy con ambito si applica alla cartella Vendite, i perimetri di servizio in questa policy non possono proteggere nessuno dei progetti example-dev, example-prod ed example-test. Tuttavia, il perimetro di servizio nella policy con ambito può consentire l'accesso ai progetti in altre cartelle utilizzando regole in entrata e in uscita.
I livelli di accesso in una policy con ambito sono visibili solo nell'ambito della policy. Se crei un livello di accesso nella policy con ambito limitato alla cartella Engineering, solo i perimetri di servizio e i livelli di accesso nella cartella Engineering possono utilizzarlo. I perimetri di servizio e i livelli di accesso in altre cartelle non possono utilizzare il livello di accesso definito nella cartella Engineering.
Una località, ad esempio una cartella, nella gerarchia delle risorse dell'organizzazione example.com può avere più policy contenenti un livello di accesso o un perimetro di servizio. Se esistono più policy, una richiesta di risorse nell'organizzazione example.com viene valutata in base alle seguenti regole:
Una policy può contenere un solo ambito, ad esempio una cartella, ma puoi creare una policy per ogni livello di un'organizzazione. Ad esempio, se l'ambito della policy 1 è la cartella Engineering, non puoi impostare la cartella Engineering come ambito di un'altra policy. Puoi impostare un'altra policy con l'ambito impostato sulla cartella secondaria della cartella engineering, ad esempio example-prod.
Se l'ambito di una policy si applica a un progetto o a un elemento padre del progetto, puoi aggiungere il progetto alla policy. Tuttavia, un progetto può essere membro di un solo perimetro di servizio in tutte le policy. Ad esempio, una policy con ambito impostato sull'organizzazione example.com può definire un perimetro di servizio con example-dev. Una policy con ambito impostato sulla cartella engineering o sul progetto example-dev può anche aggiungere il progetto example-dev a un perimetro definito all'interno di uno dei due. Tuttavia, solo una di queste tre policy può contenere questo progetto.