


בדף הזה מוסבר על מפתחות הצפנה בניהול הלקוח (CMEK) ב-Spanner. מידע נוסף על CMEK באופן כללי, כולל מתי ולמה להפעיל אותו, זמין במסמכי התיעוד של Cloud Key Management Service.
כברירת מחדל, Spanner מצפין את תוכן הלקוחות במנוחה. Spanner מטפל בהצפנה בשבילכם בלי שתצטרכו לבצע פעולות נוספות. האפשרות הזו נקראת הצפנת ברירת המחדל של Google.
אם אתם רוצים לשלוט במפתחות ההצפנה, אתם יכולים להשתמש במפתחות הצפנה בניהול הלקוח (CMEK) ב-Cloud KMS עם שירותים שמשולבים ב-CMEK, כולל Spanner. כשמשתמשים במפתחות של Cloud KMS, אפשר לשלוט ברמת ההגנה, במיקום, בלוח הזמנים של הרוטציה, בהרשאות השימוש והגישה ובגבולות הקריפטוגרפיים שלהם. באמצעות Cloud KMS אפשר גם לראות יומני ביקורת ולשלוט במחזורי החיים של המפתחות. במקום ש-Google תהיה הבעלים של מפתחות ההצפנה (KEK) הסימטריים שמגינים על הנתונים שלכם ותנהל אותם, אתם שולטים במפתחות האלה ומנהלים אותם ב-Cloud KMS.
אחרי שתגדירו את המשאבים עם מפתחות CMEK, חוויית הגישה למשאבים של Spanner תהיה דומה לשימוש בהצפנת ברירת המחדל של Google. מידע נוסף על אפשרויות ההצפנה מופיע במאמר מפתחות הצפנה בניהול הלקוח (CMEK).
במאמר אבטחת מסד נתונים באמצעות CMEK מוסבר איך להשתמש במפתחות CMEK שנוצרו באופן ידני כדי להגן על המשאבים של Spanner.
תכונות
- בקרת גישה לנתונים: אדמינים יכולים להחליף, לנהל את הגישה, להשבית או להשמיד את המפתח שמשמש להגנה על נתונים באחסון ב-Spanner.
- יכולת ביקורת: אם תפעילו את יומני הביקורת של Cloud KMS API בפרויקט, כל הפעולות במפתח, כולל אלה שבוצעו על ידי Spanner, יתועדו ביומן ויהיה אפשר לראות אותן ב-Cloud Logging. מפתחות Cloud EKM תומכים בהצדקה לגישה למפתח, שמוסיפה שדה הצדקה לכל בקשות המפתחות. עם שותפים נבחרים לניהול מפתחות חיצוניים, אתם יכולים לאשר או לדחות את הבקשות האלה באופן אוטומטי, על סמך ההצדקה.
- ביצועים: השימוש ב-CMEK לא משנה את הביצועים של Spannerאו את הסכם רמת השירות.
- תמיכה במספר מפתחות אזוריים: אתם יכולים ליצור כמה מפתחות אזוריים (באזור יחיד) של Cloud KMS כדי להגן על מסד נתונים במארז של הגדרות אישיות, של שני אזורים או של מספר אזורים ב-Spanner.
תמחור
החיוב על מסדי נתונים שמופעל בהם CMEK ב-Spanner זהה לחיוב על כל מסד נתונים אחר. אין עלויות נוספות ב-Spanner על הפעלת CMEK. למידע נוסף, ראו התמחור של Spanner.
החיוב ב-Cloud KMS הוא גם על עלות המפתח וגם על כל פעולה קריפטוגרפית שמתבצעת במפתח הזה (בכל פעם ש-Spanner משתמש במפתח להצפנה או לפענוח). אנחנו מצפים שהעלויות האלה יהיו מינימליות, בהתאם למספר הצפוי של הפעולות הקריפטוגרפיות שנוצרות על ידי Spanner. מידע נוסף זמין במאמר התמחור של Cloud KMS.
מה מוגן באמצעות CMEK
במסד נתונים שמופעל בו CMEK, Spanner משתמש במפתחות Cloud KMS כדי להגן על נתונים באחסון. זה כולל נתונים במסד נתונים שמאוחסנים בדיסק או בזיכרון Flash.
יש כמה מקרים חריגים. סוגי הנתונים הבאים מוגנים על ידי הצפנת ברירת המחדל של Google במנוחה, ולא על ידי מפתח CMEK:
- קבוצת משנה של מפתחות שורות שמסמנים את גבולות הטווח
- נתונים לניפוי באגים, כולל תמונות מצב בזמן שגיאה ויומני פעילות
- נתונים במעבר או בזיכרון
- מטא-נתונים של מסד הנתונים
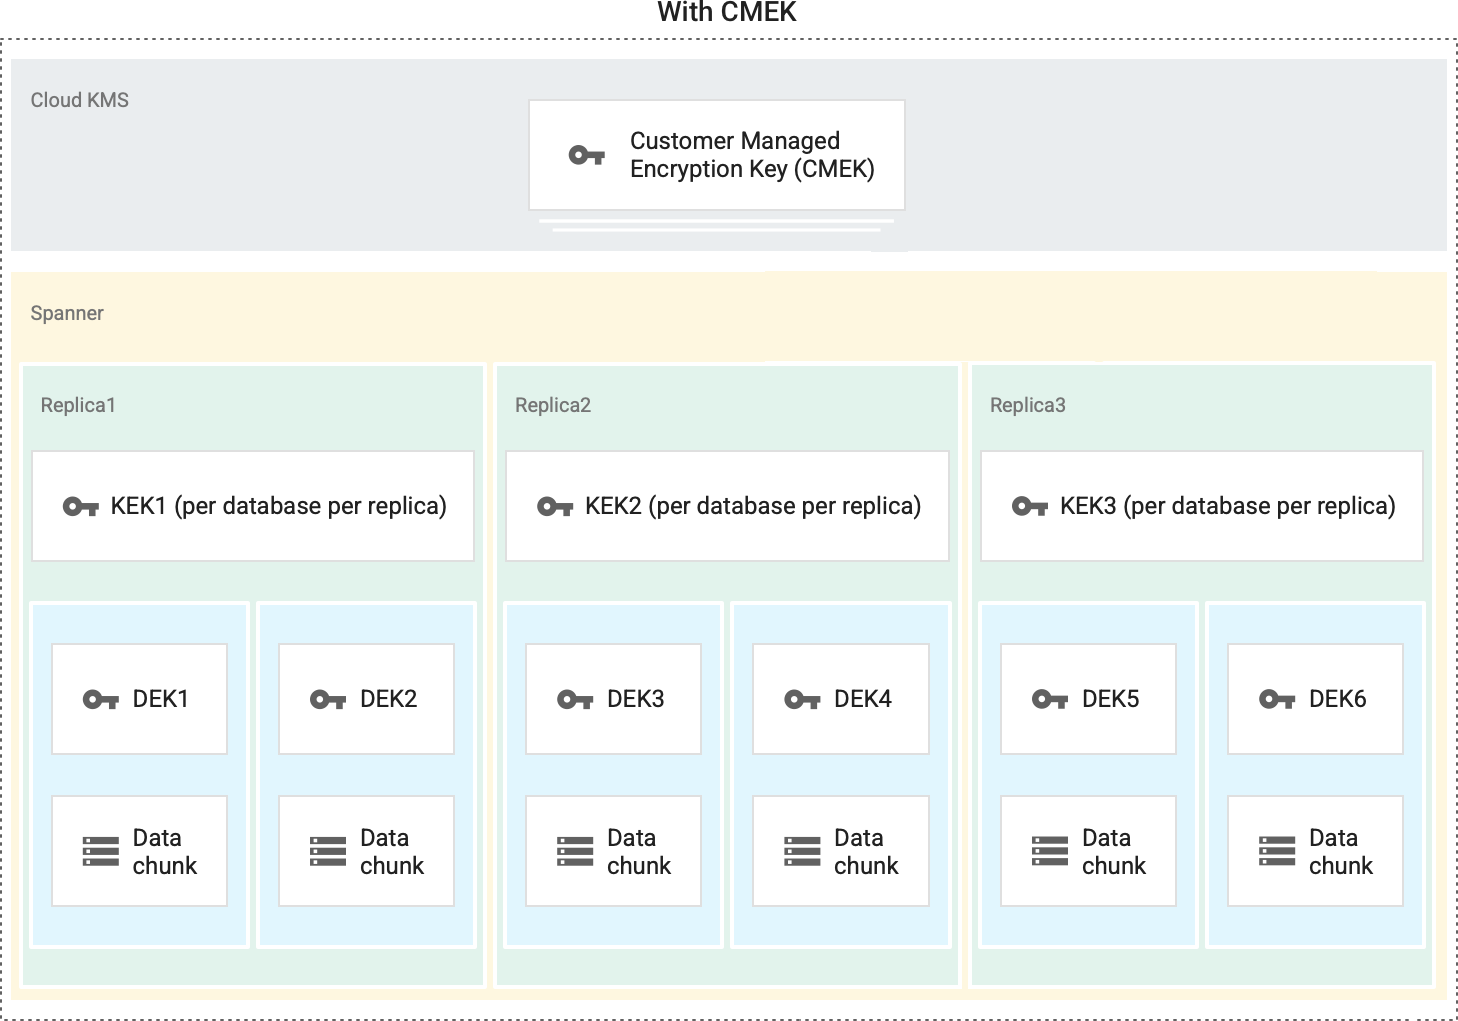
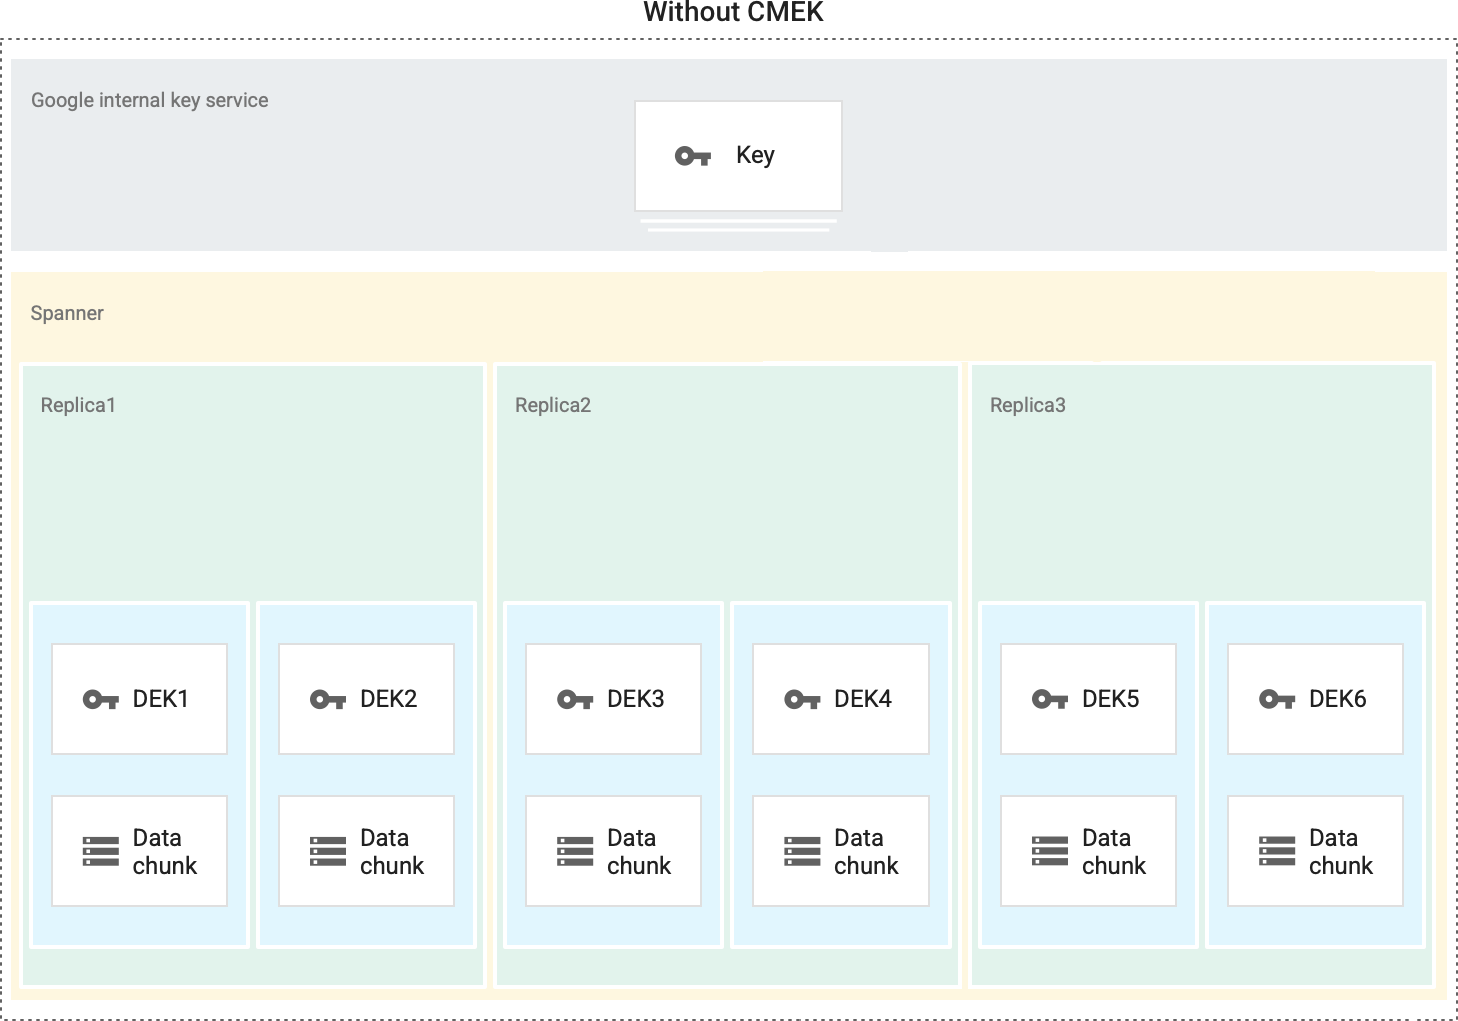
ב-Spanner יש שלוש שכבות של הצפנה. הנתונים באחסון מחולקים למקטעים של תתי-קבצים לצורך אחסון, וכל מקטע מוצפן ברמת האחסון באמצעות מפתח הצפנה נפרד. המפתח שמשמש להצפנת הנתונים במקטע נקרא "מפתח להצפנת נתונים" (DEK). בגלל הכמות הגדולה של מפתחות Google, ובגלל הצורך בזמן אחזור קצר ובזמינות גבוהה, המפתחות האלה נשמרים לצד הנתונים שהם מצפינים. מפתחות ה-DEK מוצפנים באמצעות (או ארוזים על ידי) מפתח להצפנת מפתחות הצפנה (KEK). לבסוף, כל מפתח KEK מוצפן באמצעות ה-CMEK שלכם.
כשמבצעים רוטציה של מפתח ה-CMEK, Spanner מצפין מחדש רק את מפתחות ה-KEK הזמניים באמצעות הגרסה הראשית האחרונה של מפתח ה-CMEK. אחרי שההצפנה מחדש מסתיימת, השבתה או מחיקה של הגרסאות הקודמות של מפתח ה-CMEK לא תשבית את הגישה למסד הנתונים. אתם יכולים גם לראות את גרסאות המפתחות שמשמשות להגנה על מסד הנתונים, או לשנות את הגדרות ההצפנה של מסד הנתונים כדי להשתמש במפתחות Cloud KMS אחרים או ב- Google-owned and Google-managed encryption key.
עם CMEK
בלי CMEK
הפעלת CMEK
כדי להפעיל את CMEK במסד נתונים של Spanner, אפשר ליצור את מסד הנתונים או לעדכן מסד נתונים קיים.
כדי ש-Spanner יוכל לגשת למפתח בשמכם, צריך להקצות את התפקיד Cloud KMS CryptoKey Encrypter/Decrypter (roles/cloudkms.cryptoKeyEncrypterDecrypter) לחשבון שירות של Spanner שמנוהל על ידי Google.
הוראות מפורטות זמינות במאמר אבטחת מסד נתונים באמצעות CMEK.
ממשקי ה-API לגישה לנתונים של Spanner, כמו אלה שמשמשים לניהול סשנים ולביצוע טרנזקציות בנתונים, זהים לחלוטין גם ל-CMEK וגם ל- Google-owned and Google-managed encryption keys. כשקוראים או כותבים נתונים, לא צריך לציין באפליקציות מפתחות או הגדרות הצפנה. כל ההצפנה מטופלת על ידי השירות.
שינוי הגדרות ההצפנה של מסד הנתונים
אתם יכולים לשנות את הגדרת ההצפנה של מסד נתונים קיים ב-Spanner במקום, בלי זמן השבתה. אלו אפשרויות ההצפנה שנתמכות:
- הפעלת CMEK במסד נתונים קיים שמשתמש ב- Google-owned and Google-managed encryption key.
- לשנות את המפתחות של Cloud KMS במסד נתונים שמופעל בו CMEK, כולל מעבר בין מפתח במספר אזורים למספר מפתחות אזוריים, או החלפה של מפתח אזורי אחד או יותר.
- הסרת CMEK והחזרת מסד נתונים ל- Google-owned and Google-managed encryption key.
כשמעדכנים את הגדרת ההצפנה של מסד נתונים, Spanner מעדכן את השדה encryption_config של מסד הנתונים ומצפין מחדש את הנתונים הקיימים במסד הנתונים ברקע. ההצפנה מחדש ברקע יכולה להימשך כמה שעות. בזמן שההצפנה מחדש מתבצעת ברקע, בשדה encryption_info של מסד הנתונים מופיעות גרסאות המפתחות שעדיין בשימוש, כולל המפתחות הקודמים. למידע נוסף, קראו את המאמר אימות השלמת ההצפנה מחדש ברקע.
במהלך ההצפנה מחדש ברקע, יכול להיות שמספר קטן של טרנזקציות ייכשל עם שגיאת ABORTED שאפשר לנסות שוב. ספריות הלקוח של Spanner מנסות לבצע מחדש את הטרנזקציות האלה באופן אוטומטי.
התהליך הזה לא מצפין מחדש את הגיבויים. בגיבויים שנוצרו לפני או במהלך ההצפנה מחדש עדיין אפשר להשתמש במפתחות הקודמים, לכן כדאי לשמור את המפתחות האלה עד שלא תצטרכו יותר את הגיבויים האלה. למידע נוסף, קראו את המאמר שינוי הגדרות ההצפנה של מסד הנתונים.
ניהול מפתחות
פעולות ניהול המפתחות מבוצעות באמצעות Cloud KMS. Spanner לא יכול לזהות שינויים במפתחות או לפעול לפיהם עד שהם מופצים על ידי Cloud KMS. פעולות מסוימות, כמו השבתה או השמדה של מפתח, יכולות להימשך עד שלוש שעות. שינויים בהרשאות בדרך כלל מתבצעים הרבה יותר מהר.
אחרי שמסד הנתונים נוצר, Spanner קורא ל-Cloud KMS בערך כל חמש דקות כדי לוודא שהמפתח עדיין תקף.
אם Spanner מזהה שהמפתח שלכם ב-Cloud KMS הושבת או הושמד, מיד מתחילה פעולה שמונעת את הגישה למסד הנתונים. כל הקריאות הבאות למסד הנתונים, כולל סשנים, קריאות וכתיבות, מחזירות שגיאת FAILED_PRECONDITION: KMS key required by the
Spanner resource is not accessible. אם הקריאות של Spanner ל-Cloud KMS מזהות שמפתח שהושבת בעבר הופעל מחדש, Cloud KMS משחזר באופן אוטומטי את הגישה למסד הנתונים של Spanner.
בנוסף, אם מסד נתונים מוגן על ידי כמה מפתחות אזוריים וכל המפתחות מושבתים או מושמדים, Spanner מתחיל מיד להפוך את מסד הנתונים ללא נגיש. אם Spanner מזהה שרק קבוצת משנה של מפתחות מסד הנתונים מושבתת או מושמדת, הוא משבית את מסד הנתונים תוך 12 שעות. מומלץ מאוד לא להשבית או להשמיד רק קבוצת משנה של מפתחות במסד נתונים שמופעל בו CMEK, כי זה עלול לגרום להתנהגות לא צפויה. כדי למנוע מצב כזה, אתם יכולים להשתמש במדד Spanner CMEK Keys (instance/replica/cmek/total_keys) כדי להפעיל התראה אם קבוצת משנה של מפתחות מושבתת או מושמדת. למידע נוסף, קראו את המאמר יצירת התראה על השבתת קבוצת משנה של CMEK.
יצירת התראה על השבתת קבוצת משנה של CMEK
אתם יכולים להשתמש במדד Spanner CMEK Keys (/instance/replica/cmek/total_keys) כדי להפעיל התראה אם קבוצת משנה של מפתחות CMEK מושבתת או מושמדת. כדי ליצור את מדיניות ההתראות הזו, מרחיבים את השלבים וההגדרות הבאים:
הגדרות למדיניות ההתראות של CMEK.
| תנאי חדש שדה |
ערך |
|---|---|
| משאב ומדד | בתפריט Resources בוחרים באפשרות Spanner Instance. בתפריט Metric categories בוחרים באפשרות Instance. בתפריט Metrics בוחרים באפשרות CMEK Keys. (הערך של metric.type הוא spanner.googleapis.com/instance/replica/cmek/total_keys).
|
| סינון | instance_id = INSTANCE_IDis_key_revoked = TRUE |
| בסדרות זמנים קיבוץ לפי סדרות זמנים |
database |
| בסדרות זמנים צבירה של סדרות זמנים |
sum |
| חלון זמן דינמי | 10 m |
| פונקציה של חלון זמן דינמי | mean |
| הגדרת טריגר להתראה שדה |
ערך |
|---|---|
| סוג התנאי | Threshold |
| טריגר להתראה | Any time series violates |
| מיקום הסף | Above threshold |
| סף | 0
|
| חלון הבדיקה החוזרת | 1 hr |
| תנאי חדש שדה |
ערך |
|---|---|
| משאב ומדד | בתפריט Resources בוחרים באפשרות Spanner Instance. בתפריט Metric categories בוחרים באפשרות Instance. בתפריט Metrics בוחרים באפשרות CMEK Keys. (הערך של metric.type הוא spanner.googleapis.com/instance/replica/cmek/total_keys).
|
| סינון | instance_id = INSTANCE_IDis_key_revoked = FALSE |
| בסדרות זמנים קיבוץ לפי סדרות זמנים |
database |
| בסדרות זמנים צבירה של סדרות זמנים |
sum |
| חלון זמן דינמי | 10 m |
| פונקציה של חלון זמן דינמי | mean |
| הגדרת טריגר להתראה שדה |
ערך |
|---|---|
| סוג התנאי | Threshold |
| טריגר להתראה | Any time series violates |
| מיקום הסף | Above threshold |
| סף | 0
|
| חלון הבדיקה החוזרת | 1 hr |
| הגדרת טריגר להתראה שדה |
ערך |
|---|---|
| טריגר עם כמה תנאים | All conditions are met |
אחרי שיוצרים את ההתראה, אם Spanner מזהה שקבוצת משנה של מפתחות CMEK הושבתה, מופיע פריט סיכום אירוע בטבלה Incidents בדף Policy details של ההתראה. אפשר גם להגדיר ערוצי התראות אופציונליים. למידע נוסף, קראו את המאמר יצירה וניהול של ערוצי התראות.
איך המערכת מטפלת בסטטוס מפתח לא זמין
במקרים נדירים, כמו בתקופות שבהן Cloud KMS לא זמין, יכול להיות ש-Spanner לא יוכל לאחזר את סטטוס המפתח מ-Cloud KMS.
אם מסד הנתונים של Spanner מוגן באמצעות מפתח שמופעל בפעם הראשונה שבה Spanner לא מצליח לתקשר עם Cloud KMS, Spanner ממשיך לתמוך בפעולות מלאות של מסד הנתונים על בסיס המאמץ המרבי, למשך תקופה של עד שעה, כדי למזער את ההשפעה של אירוע כזה על עומס העבודה. אם אחרי שעה Spanner עדיין לא מצליח להתחבר ל-Cloud KMS, הוא מתחיל להעביר את מסד הנתונים למצב אופליין כאמצעי הגנה. הנתונים במסד הנתונים ב-Spanner לא יהיו נגישים עד שמסד הנתונים יתחבר מחדש ל-Cloud KMS, ו-Cloud KMS יגיב שהמפתח פעיל.
לעומת זאת, אם מסד הנתונים ב-Spanner מוגן באמצעות מפתח שמושבת בפעם הראשונה שבה Spanner לא מצליח לתקשר עם Cloud KMS, מסד הנתונים יישאר לא נגיש עד שהוא יצליח להתחבר מחדש ל-Cloud KMS ותפעילו מחדש את המפתח.
אם אתם משתמשים בכמה מפתחות אזוריים כדי להגן על מסד נתונים ב-Spanner, רק הרפליקות שמוגנות על ידי מפתח שנמצא ב-Cloud KMS האזורי הלא זמין מושפעות מחוסר הזמינות.
נקודות מרכזיות לגבי מפתחות חיצוניים
כשאתם משתמשים במפתח Cloud EKM, ל-Google אין שליטה על הזמינות של המפתח שמנוהל באופן חיצוני במערכת של השותף החיצוני לניהול מפתחות.
אם מפתח שמנוהל באופן חיצוני לא זמין, Spanner ממשיך לתמוך בפעולות מלאות במסד הנתונים כמיטב יכולתו, למשך עד שעה.
אם אחרי שעה Spanner עדיין לא מצליח להתחבר ל-Cloud KMS, הוא מתחיל להעביר את מסד הנתונים למצב אופליין כאמצעי הגנה. הקריאות למסד הנתונים ייכשלו עם השגיאה FAILED_PRECONDITION: External key error: Could not find a key resource
at the key URI.
אם אתם משתמשים בכמה מפתחות Cloud EKM כדי להגן על מסד הנתונים ב-Spanner, רק הרפליקות שמוגנות על ידי המפתח הלא זמין יושפעו מחוסר הזמינות.
שיקולים נוספים לשימוש במפתחות חיצוניים מפורטים במאמרי העזרה של Cloud External Key Manager.
גיבוי ושחזור
אתם יכולים להשתמש ב-CMEK או ב- Google-owned and Google-managed encryption keys כדי להגן על הגיבויים של Spanner. כברירת מחדל, הגיבוי משתמש באותה תצורת הצפנה כמו מסד הנתונים שלו, אבל אפשר לשנות את ההתנהגות הזו על ידי ציון תצורת הצפנה אחרת כשיוצרים את הגיבוי. אם הגיבוי מופעל באמצעות CMEK, הוא מוצפן באמצעות הגרסה הראשית של מפתח ה-KMS בזמן יצירת הגיבוי. אחרי שיוצרים את הגיבוי, אי אפשר לשנות את המפתח ואת גרסת המפתח שלו, גם אם מבצעים רוטציה למפתח KMS או משנים את הגדרת ההצפנה של מסד הנתונים. מידע נוסף זמין במאמר גיבוי מסד נתונים.
כשמשחזרים מסד נתונים מגיבוי, כברירת מחדל מסד הנתונים המשוחזר משתמש באותה הגדרת הצפנה כמו הגיבוי. אפשר לשנות את ההתנהגות הזו על ידי ציון הגדרת הצפנה אחרת כשמשחזרים את מסד הנתונים. כדי לשחזר גיבוי שמופעל בו CMEK, גם המפתח וגם גרסת המפתח ששימשו להצפנת הגיבוי צריכים להיות זמינים. מידע נוסף זמין במאמר שחזור מגיבוי.
אתם יכולים לבצע פעולות גיבוי כמו יצירה, העתקה ושחזור במסד נתונים שמוצפן באמצעות כמה מפתחות אזוריים.
כל הגיבויים שנוצרו על ידי לוחות זמנים לגיבוי יכולים להיות מוגנים באמצעות CMEK או Google-owned and Google-managed encryption keys. אם משנים את הגדרות ההצפנה של מסד נתונים, שהלוח הזמנים לגיבוי מצטבר שלו יורש את ההצפנה הזו, Spanner יוצר גיבוי מלא חדש עם ההגדרות המעודכנות ומתחיל שרשרת גיבוי מצטבר חדשה.
חלוקה למחיצות במיקומים שונים
אתם יכולים להשתמש ב-CMEK או ב- Google-owned and Google-managed encryption keys כדי להגן על מסדי נתונים ב-Spanner שמשתמשים בחלוקה למחיצות במיקומים שונים. כשמשתמשים בחלוקה למחיצות במיקומים שונים, צריך להשתמש במפתח Cloud KMS אזורי לכל מיקום של רפליקה של מכונה, כולל אלה שבתצורת המחיצה של המכונה. אין תמיכה במפתחות בכמה אזורים. כל מפתח Cloud KMS אזורי צריך להיות באותו אזור שבו נמצאים הרפליקה של המכונה או המיקום של מחיצת המכונה ב-Spanner.
לדוגמה, אם מסד הנתונים של Spanner נמצא בהגדרת המכונה nam3 שכוללת מספר אזורים, עם מחיצות של מכונות שנמצאות ב-europe-west1 וב-europe-west2, צריך ליצור מפתחות Cloud KMS באזורים הבאים:
-
us-east4(חלק מ-nam3) -
us-east1(חלק מ-nam3) -
us-central1(חלק מ-nam3) -
europe-west1(המיקום של מחיצת המכונה) -
europe-west2(המיקום של מחיצת המכונה)
מידע נוסף זמין במאמר אבטחת מסד נתונים באמצעות CMEK.
רישום ביומן
אם הפעלתם את יומני הביקורת של Cloud KMS API בפרויקט, אתם יכולים לבדוק ב-Logging את הבקשות ש-Spanner שולח ל-Cloud KMS בשמכם. רשומות היומן של Cloud KMS מופיעות ב-Logging.
דרישה או הגבלה של CMEK בארגון
אתם יכולים להגדיר כללי מדיניות ברמת הארגון לגבי השימוש בהגנה באמצעות CMEK במוצרים שונים של Google Cloud , כולל Spanner. בעזרת כללי המדיניות האלה, אתם יכולים:
דרישה שמסדי נתונים חדשים ב-Spanner שנוצרו על ידי הארגון ישתמשו בהגנה של CMEK.
להגביל את המפתחות של Cloud KMS בארגון שזמינים להגנה באמצעות CMEK.
מידע נוסף זמין במאמר מדיניות הארגון לגבי CMEK.